Cybersecurity – Schutz vor der KI-Bedrohung.
Cybersecurity ist der Begriff, der bei Google am häufigsten unter den IT-Sicherheitsoberbegriffen wie Informationssicherheit, IT-Sicherheit, Cyber-Sicherheit, Digitale Sicherheit und Datenschutz gesucht wird.
Zusammenfassung (TL; DR):
- Cybersecurity schützt IT-Systeme, Daten und Menschen durch Technologie und Richtlinien vor zunehmend professionellen und KI-gestützten Cyberangriffen.
- Da neue Technologien wie Cloud Computing die Angriffsfläche vergrößern und die Kosten für Schäden massiv steigen, gewinnt die IT-Sicherheit im Risikomanagement von Unternehmen rasant an Bedeutung.
- Der gravierende weltweite Fachkräftemangel zwingt Betriebe dabei zunehmend dazu, auf automatisierte und KI-gestützte Abwehrlösungen zu setzen.
Cybersecurity umfasst alle Technologien, Verfahren und Richtlinien, mit denen Cyberangriffe verhindert oder ihre Folgen begrenzt werden. Das Spektrum reicht von einfachen IT-Sicherheitsmaßnahmen wie Passwortschutz und grundlegender Sicherheitshygiene bis hin zu anspruchsvollen Zero-Trust-Konzepten und KI-gestützten Abwehrlösungen.
Im Kern geht es darum, IT-Systeme, Anwendungen, Endgeräte, Daten, finanzielle Werte und Menschen vor Angreifern zu schützen – und vor den Angriffsmethoden und -werkzeugen, die diese ständig weiterentwickeln.
Was ist Cybersecurity?
Cybersecurity bezeichnet den Schutz von Menschen, IT-Systemen und Daten vor Cyberangriffen durch ein Zusammenspiel aus Technologien, Prozessen und Richtlinien.
In Unternehmen ist sie ein zentraler Baustein des Risikomanagements, insbesondere des Cyberrisikomanagements. Zu den typischen Bedrohungen zählen Ransomware und andere Schadsoftware, Phishing, Datendiebstahl sowie zunehmend Angriffe, die mithilfe künstlicher Intelligenz (KI) durchgeführt werden.
Weil Cyberbedrohungen immer raffinierter und häufiger werden, investieren Unternehmen verstärkt in Prävention und Schadensbegrenzung. Das Marktforschungsunternehmen IDC rechnet damit, dass die weltweiten Sicherheitsausgaben bis 2028 auf 377 Milliarden US-Dollar steigen. Auch der Arbeitsmarkt profitiert davon: Das US Bureau of Labor Statistics erwartet, dass die Zahl der Stellen für Informationssicherheitsanalysten zwischen 2022 und 2032 um 32 Prozent wächst – deutlich schneller als im Durchschnitt aller Berufe.
Warum ist Cybersecurity wichtig?
Cyberangriffe und Cyberkriminalität können Unternehmen, Gemeinschaften und sogar das Leben vonMenschen empfindlich stören oder sogar zerstören. IT-Sicherheitsvorfälle führen häufig zu Identitätsdiebstahl, Erpressung oder dem Verlust sensibler Daten – mit spürbaren Folgen für Unternehmen und die gesamte Wirtschaft. Schätzungen zufolge verursacht Cyberkriminalität weltweit Schäden von rund 10,5 Billionen US-Dollar pro Jahr.
Warum gerade jetzt?
Die eigentlich spannende Frage lautet: Warum ist Cybersecurity heute wichtiger denn je?
Cyberkriminelle machen sich neue Technologien gezielt zunutze. Während Unternehmen etwa auf Cloud Computing setzen, um effizienter und innovativer zu arbeiten, sehen Angreifer darin vor allem eines: eine wachsende Angriffsfläche, die sie besser für ihre Angriffe nutzen können. Eine entsprechende Entwicklung findet bei KI (Künstliche Intelligenz) statt: Mit 57 Prozent setzt bereits der Großteil der Unternehmen in Deutschland KI ein, so der Digitalverband Bitkom im September 2026. Ohne Absicherung der KI erhöht dies die Angriffsfläche der Unternehmen, während die Angreifer KI missbrauchen, um ihre Attacken zu professionalisieren und auszuweiten.
Hinzu kommt das Dark Web. Professionelle Bedrohungsakteure – bis hin zu staatlich unterstützten Gruppen – nutzen dessen Anonymität, um sich neue Werkzeuge und Ressourcen zu beschaffen. Sie agieren koordinierter, automatisierter und kompetenter als je zuvor. Damit geht es längst nicht mehr nur um einzelne Datenlecks, sondern um das Risiko großflächiger Störungen.
Die Kosten von Cyberangriffen steigen
Aktuelle Branchenstudien zeigen, wie teuer Sicherheitsvorfälle inzwischen geworden sind:
- Durchschnittliche Kosten: Die Kosten einer Datenschutzverletzung stiegen von 4,45 Mio. USD im Jahr 2023 auf 4,88 Mio. USD – ein Plus von zehn Prozent und der stärkste Anstieg seit der Pandemie.
- Geschäftsverluste: Umsatzeinbußen und Kosten für die Reaktion auf Sicherheitsvorfälle legten im Vorjahresvergleich um fast elf Prozent zu.
- Bußgelder: Die Zahl der Unternehmen, die nach einer Datenschutzverletzung Bußgelder von mehr als 50.000 USD zahlen mussten, stieg um 22,7 Prozent. Bei Bußgeldern über 100.000 USD betrug der Anstieg 19,5 Prozent.
Technologietrends, die Cyberbedrohungen verstärken
Eine der größten Herausforderungen für Sicherheitsteams ist die sich ständig wandelnde IT-Landschaft. Neue Technologien bringen Unternehmen und Privatpersonen enorme Vorteile – eröffnen Angreifern aber zugleich neue Wege, kritische IT-Systeme ins Visier zu nehmen.
Cloud Computing
Der flexible Zugriff auf Rechenressourcen macht das Netzwerkmanagement komplexer. Fehlkonfigurationen, unzureichend gesicherte Schnittstellen (APIs) und ähnliche Schwachstellen bieten Angreifern zusätzliche Einfallstore.
Multicloud-Umgebungen
Wer mehrere Cloud-Anbieter nutzt, vergrößert seine Angriffsfläche. Typische Risiken sind Lücken im Identitäts- und Zugriffsmanagement, unkontrollierter Cloud-Wildwuchs, zersplitterte IT-Sicherheitsfunktionen und eine höhere Anfälligkeit für menschliche Fehler und Fehlkonfigurationen.
Verteiltes Arbeiten
Homeoffice, hybride Arbeitsmodelle und Bring-Your-Own-Device-Richtlinien (BYOD) bedeuten mehr Verbindungen, Endgeräte, Anwendungen und Daten – die IT-Sicherheitsteams schützen müssen und die Angreifer ausnutzen können.
Internet der Dinge (IoT)
Viele vernetzte Geräte, von Fahrzeugen bis zu Haushaltsgeräten, sind ab Werk gar nicht oder nur unzureichend gesichert. Angreifer können sie deshalb oft mit wenig Aufwand unter ihre Kontrolle bringen.
Künstliche Intelligenz
Vor allem generative KI schafft eine neue Angriffsfläche, die bereits aktiv ausgenutzt wird – etwa durch Prompt Injection. Gleichzeitig werden viele KI-Projekte in Unternehmen noch ohne ausreichendes IT-Sicherheitskonzept umgesetzt.
Der Fachkräftemangel in der Cybersecurity
Die weltweite Angriffsfläche wächst schneller, als Fachkräfte ausgebildet werden können. Laut einer Studie des Weltwirtschaftsforums könnte die Lücke zwischen verfügbaren Fachkräften und offenen Stellen bis 2030 auf 85 Millionen anwachsen.
Dieser Mangel hat direkte finanzielle Folgen: Unternehmen mit einem gravierenden Personalmangel im IT-Sicherheitsbereich verzeichneten durchschnittliche Kosten von 5,74 Mio. USD pro Datenschutzverletzung – gegenüber 3,98 Mio. USD bei Unternehmen mit geringem Mangel.
Um diese Lücke auszugleichen, setzen IT-Sicherheitsteams mit begrenzten Ressourcen zunehmend auf Lösungen mit fortschrittlicher Analytik, KI und Automatisierung. So lassen sich Angriffe schneller erkennen und ihre Auswirkungen begrenzen.
Die wichtigsten Bereiche der Cybersecurity
Wirksame Cybersecurity setzt auf mehrere Schutzebenen, die die gesamte IT-Infrastruktur eines Unternehmens abdecken. Zu den zentralen Bereichen gehören:
KI-Sicherheit
KI-Sicherheit umfasst Maßnahmen, die KI-Anwendungen und -Systeme vor Angriffen und Missbrauch schützen. Angreifer versuchen beispielsweise, KI-Tools durch Prompt Injection oder Data Poisoning (Datenvergiftung) zur Preisgabe vertraulicher Informationen zu bewegen. Zudem nutzen sie KI selbst, um in kurzer Zeit Schadcode oder Phishing-Inhalte zu erstellen.
Im weiteren Sinne bezeichnet der Begriff auch den Einsatz von KI, um die eigene Sicherheitslage zu verbessern. Neben Sicherheit für KI gibt es entsprechend auch KI-unterstützte Cybersecurity.
Sicherheit kritischer Infrastrukturen
Dieser Bereich schützt IT-Systeme, Anwendungen, Netzwerke, Daten und digitale Werte, die für die nationale Sicherheit, die wirtschaftliche Entwicklung und die öffentliche Sicherheit unverzichtbar sind.
In Deutschland ist das Bundesamt für Sicherheit in der Informationstechnik (BSI) die zentrale Anlaufstelle. In den USA stellt das National Institute of Standards and Technology (NIST) ein eigenes Cybersecurity-Framework bereit; ergänzende Leitlinien kommen von der Cybersecurity and Infrastructure Security Agency (CISA).
Netzwerksicherheit
Netzwerksicherheit soll unbefugten Zugriff auf IT-Netzwerke und -systeme verhindern. Sie verfolgt drei Hauptziele: unbefugte Zugriffe abwehren, Angriffe und IT-Sicherheitsverletzungen erkennen und stoppen sowie berechtigten Nutzern einen sicheren Zugang zu ihren Ressourcen ermöglichen.
Endpunktsicherheit
Endpunktsicherheit schützt Nutzer und Endgeräte wie Desktop-PCs, Laptops, Smartphones und Server vor Angriffen. Mit Unified Endpoint Management (UEM) können Unternehmen alle Endgeräte zentral über eine einzige Konsole absichern, konfigurieren und verwalten.
Anwendungssicherheit
Anwendungssicherheit (AppSec) spürt Schwachstellen in Software auf und behebt sie, bevor sie für unbefugten Zugriff, Manipulation oder Missbrauch genutzt werden können. Moderne Entwicklungsansätze wie DevOps und DevSecOps verankern IT-Sicherheit und IT-Sicherheitstests direkt im Entwicklungsprozess.
Cloud-Sicherheit
Cloud-Sicherheit schützt die Cloud-basierte Infrastruktur eines Unternehmens, darunter Anwendungen, Daten und virtuelle Server. Sie basiert in der Regel auf dem Modell der geteilten Verantwortung: Der Cloud-Anbieter ist für die IT-Sicherheit seiner Dienste und der zugrunde liegenden Infrastruktur zuständig, der Kunde für den Schutz seiner Daten, seines Codes und aller weiteren Assets, die er in der Cloud speichert oder betreibt.
Informationssicherheit
Informationssicherheit (InfoSec) schützt die wichtigen Informationen eines Unternehmens – digitale Dateien und Daten, Papierdokumente und physische Datenträger – vor unbefugtem Zugriff, unbefugter Nutzung oder Veränderung. Die Datensicherheit, also der Schutz digitaler Informationen, ist ein Teilbereich davon und steht im Mittelpunkt der meisten Maßnahmen.
Identitätssicherheit
Identitätssicherheit konzentriert sich auf den Schutz digitaler Identitäten und der Systeme, die sie verwalten. Dazu gehören Identitätsprüfung, Zugriffskontrollen und die Abwehr unbefugter Zugriffe. Identitätsbasierte Angriffe zählen inzwischen zu den häufigsten Einfallstoren in Unternehmensnetzwerke.
Die häufigsten Cyberbedrohungen
Zu den verbreitetsten Angriffsarten und Bedrohungen gehören heute:
Malware
Malware (kurz für „Malicious Software“) ist jede Software, die gezielt entwickelt wurde, um IT-Systemen oder ihren Nutzern zu schaden – etwa Keylogger, Trojaner oder Spyware. Nahezu jeder moderne Cyberangriff setzt in irgendeiner Form Malware ein.
Ransomware
Ransomware ist eine Form von Malware, die Daten oder Geräte eines Opfers verschlüsselt oder sperrt und erst gegen Zahlung eines Lösegelds wieder freigibt – oder damit droht, sie gar nicht mehr freizugeben. Die gezahlten Lösegeldsummen sind zuletzt gesunken, vermutlich weil Unternehmen seltener zahlen und Behörden entschlossener gegen Ransomware-Gruppen vorgehen.
Phishing
Phishing ist eine Form des Social Engineering: Mit gefälschten E-Mails, Textnachrichten oder Anrufen werden Menschen dazu verleitet, Malware herunterzuladen, vertrauliche Informationen preiszugeben oder Geld an Betrüger zu überweisen.
Am bekanntesten sind massenhaft versendete Phishing-Mails, die scheinbar von vertrauenswürdigen Marken stammen und etwa zum Zurücksetzen von Passwörtern oder zur erneuten Eingabe von Kreditkartendaten auffordern. Gezieltere Varianten wie Spear-Phishing oder Business E-Mail Compromise (BEC) richten sich an bestimmte Personen oder Gruppen, um besonders wertvolle Daten oder hohe Geldbeträge zu erbeuten.
Diebstahl von Zugangsdaten und Kontoübernahme
Angreifer verfügen über zahlreiche Techniken, um Zugangsdaten zu stehlen und Konten zu übernehmen. Beim Kerberoasting beispielsweise wird das Kerberos-Authentifizierungsprotokoll, das häufig in Microsoft Active Directory zum Einsatz kommt, ausgenutzt, um privilegierte Benutzerkonten zu kapern. Zudem verbreiten Angreifer zunehmend sogenannte Infostealer – Malware, die per Phishing-Mail verschickt wird und gezielt Anmeldedaten abgreift.
Insider-Bedrohungen
Insider-Bedrohungen gehen von berechtigten Nutzern wie Mitarbeitenden, Dienstleistern oder Geschäftspartnern aus, die ihren Zugang absichtlich oder versehentlich missbrauchen – oder deren Konten von Kriminellen übernommen wurden. Solche Bedrohungen sind schwer zu erkennen, da sie wie legitime Aktivitäten wirken und von Antivirensoftware oder Firewalls, die auf externe Angriffe ausgelegt sind, oft nicht erfasst werden.
KI-gestützte Angriffe
Cyberkriminelle nutzen KI, um komplexe Angriffe durchzuführen. Mit frei verfügbarer generativer KI erstellen sie in wenigen Minuten gefälschte E-Mails, Anwendungen und Geschäftsdokumente. Auch die KI-Tools von Unternehmen selbst werden zum Angriffsvektor: Bei Prompt-Injection-Angriffen manipulieren Angreifer generative KI-Systeme mit präparierten Eingaben, damit diese sensible Daten preisgeben, Falschinformationen verbreiten oder noch größeren Schaden anrichten.
Cryptojacking
Beim Cryptojacking verschaffen sich Angreifer Zugriff auf fremde Geräte und nutzen deren Rechenleistung, um Kryptowährungen wie Bitcoin, Ethereum oder Monero zu schürfen. Sicherheitsexperten stuften Cryptojacking bereits um 2011, kurz nach dem Aufkommen von Kryptowährungen, als Bedrohung ein.
Distributed Denial-of-Service (DDoS)
Ein DDoS-Angriff soll eine Online-Ressource wie eine Website oder einen Cloud-Dienst durch große Last spezieller Anfragen durch Erschöpfung der verfügbaren Ressourcen wie CPU, RAM und Bandbreite lahmlegen. Meist geschieht das über ein Botnetz – ein Netzwerk gekaperter IT-Systeme, die Angreifer per Malware fernsteuern. Immer häufiger kombinieren Kriminelle DDoS mit Ransomware oder drohen mit einem DDoS-Angriff, falls kein Lösegeld gezahlt wird.
Fünf verbreitete Mythen über Cybersecurity
Obwohl die Zahl der Sicherheitsvorfälle weltweit steigt und viel aus ihnen gelernt wurde, halten sich einige Irrtümer hartnäckig. Zu den gefährlichsten gehören:
Mythos 1: Starke Passwörter reichen als Schutz aus
Starke Passwörter machen tatsächlich einen Unterschied: Ein 12-stelliges Passwort ist um ein Vielfaches schwerer zu knacken als ein 6-stelliges. Doch Passwörter lassen sich auch über Social Engineering, Keylogger-Malware oder den Kauf im Dark Web beschaffen – oder von verärgerten Insidern.
Mythos 2: Die meisten Risiken sind bekannt
Die Bedrohungslage verändert sich ständig, und jedes Jahr werden Tausende neue Schwachstellen entdeckt. Gleichzeitig wächst das Risiko menschlicher Fehler, etwa durch unachtsame Mitarbeitende oder Dienstleister, die unbeabsichtigt eine Datenschutzverletzung verursachen.
Mythos 3: Alle Angriffswege sind abgesichert
Cyberkriminelle finden laufend neue Angriffsvektoren. KI-Technologien, Operational Technology (OT), IoT-Geräte und Cloud-Umgebungen eröffnen ihnen immer neue Möglichkeiten.
Mythos 4: Manche Branchen sind nicht gefährdet
Jede Branche ist von Cyberrisiken betroffen. Ransomware-Angriffe treffen heute mehr Sektoren als je zuvor, darunter Kommunalverwaltungen, gemeinnützige Organisationen und Gesundheitseinrichtungen. Auch Angriffe auf Lieferketten, Regierungswebsites und kritische Infrastrukturen haben zugenommen.
Mythos 5: Kleine Unternehmen sind kein Ziel
Ganz im Gegenteil. Laut dem Hiscox Cyber Readiness Report hat rund 41 % der kleinen Unternehmen in den USA innerhalb eines Jahres einen Cyberangriff erlebt.
Best Practices für mehr Cybersecurity
Jedes Unternehmen verfolgt eine eigene IT-Sicherheitsstrategie. Viele setzen jedoch auf dieselben bewährten Werkzeuge und Taktiken, um Schwachstellen zu reduzieren, Angriffe zu verhindern und laufende Angriffe abzuwehren:

Schulungen zum Sicherheitsbewusstsein
In Kombination mit klaren Datenschutzrichtlinien helfen Awareness-Schulungen IT-Sicherheit den Mitarbeitenden, persönliche und unternehmensbezogene Daten zu schützen. Sie zeigen etwa, wie scheinbar harmlose Gewohnheiten – zu viel Offenheit in sozialen Medien oder aufgeschobene Betriebssystem-Updates – das Angriffsrisiko erhöhen. Außerdem lernen Nutzer, Phishing und Malware zu erkennen und zu vermeiden.
Tools für Datensicherheit
Datensicherheitstools können Bedrohungen stoppen oder deren Folgen abmildern. Lösungen zur Data Loss Prevention (DLP) erkennen und blockieren beispielsweise Versuche, Daten abzuziehen. Verschlüsselung sorgt dafür, dass gestohlene Daten für Angreifer wertlos sind.
Identitäts- und Zugriffsmanagement (IAM)
IAM umfasst Tools und Strategien, die steuern, wie Nutzer auf digitale Ressourcen zugreifen und was sie damit tun dürfen. Die Multi-Faktor-Authentifizierung (MFA) etwa verlangt mehrere Nachweise bei der Anmeldung – ein gestohlenes Passwort allein reicht Angreifern dann nicht mehr. Eine Zero-Trust-Architektur ist ein bewährter Ansatz, um strenge Zugriffskontrollen konsequent umzusetzen.
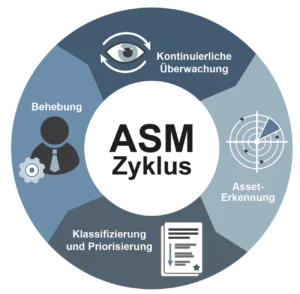
Angriffsflächenmanagement (ASM)
Attack Surface Management bezeichnet die kontinuierliche Erkennung, Analyse, Behebung und Überwachung aller Schwachstellen und potenziellen Angriffsvektoren eines Unternehmens. Anders als bei vielen anderen Sicherheitsdisziplinen wird dabei konsequent die Perspektive des Angreifers eingenommen.
Erkennung und Abwehr von Bedrohungen
Analyse- und KI-gestützte Technologien helfen, laufende Angriffe zu erkennen und darauf zu reagieren. Dazu zählen Security Information and Event Management (SIEM), Security Orchestration, Automation and Response (SOAR) sowie Endpoint Detection and Response (EDR). In der Regel sind diese Technologien Teil eines formellen Incident-Response-Plans.
Disaster Recovery
Notfallwiederherstellung spielt eine entscheidende Rolle, um nach einem Cyberangriff den Geschäftsbetrieb aufrechtzuerhalten und Bedrohungen zu beseitigen (Cyber-Resilienz). Backups an einem externen Standort ermöglichen es beispielsweise, den Betrieb nach einem Ransomware-Angriff wieder aufzunehmen – manchmal sogar ohne Lösegeldzahlung.
Fazit
Cybersecurity ist kein einmaliges Projekt, sondern eine Daueraufgabe. Neue Technologien, immer professionellere Angreifer, neue gesetzliche Vorgaben zur Digitalisierung und ein anhaltender Fachkräftemangel machen es notwendig, Schutzmaßnahmen regelmäßig zu überprüfen und anzupassen. Wer auf mehrere Schutzebenen, geschulte Mitarbeitende und moderne Erkennungs- und Wiederherstellungslösungen setzt, ist für die Bedrohungen in der Zukunft deutlich besser gerüstet.
Häufige Fragen (FAQ)
Die Angriffsfläche wächst vor allem durch den vermehrten Einsatz von Cloud Computing, hybride Arbeitsmodelle (Homeoffice/BYOD), schlecht gesicherte IoT-Geräte sowie den ungeschützten Einsatz von künstlicher Intelligenz.
Die durchschnittlichen Kosten für Datenschutzverletzungen steigen kontinuierlich (zuletzt auf 4,88 Mio. USD), während ein massiver weltwerter Fachkräftemangel die Schäden bei betroffenen Unternehmen nachweislich noch weiter in die Höhe treibt.
Um die wachsende Personallücke auszugleichen, setzen IT-Sicherheitsteams verstärkt auf Automatisierung, fortschrittliche Analytik und KI-gestützte Cybersecurity-Lösungen, um Angriffe schneller zu erkennen und einzudämmen.