UIMC Dr. Voßbein GmbH & Co KG

Zero Trust und DSGVO: Kann „Null Vertrauen“ den Datenschutz stärken?
Zero Trust kann den Datenschutz stärken und ein Datenschutzmanagementsystem (DSMS) wirksamer machen. Das Sicherheitsmodell begrenzt Zugriffe, erkennt riskante Datenflüsse und schafft Nachweise. Für CIOs wird es jedoch erst zur belastbaren Architekturentscheidung, wenn Informationssicherheit und digitale Souveränität gemeinsam gesteuert werden.
Zusammenfassung (TL; DR):
- Zero Trust stärkt den Datenschutz nach der DSGVO, indem es durch kontinuierliche Verifizierung und minimale Rechtevergabe unbefugte Zugriffe minimiert und das Ausmaß von Datenpannen begrenzt.
- Für eine rechtssichere Umsetzung müssen diese technischen Maßnahmen lückenlos in einem Datenschutz-Managementsystem (DSMS) dokumentiert und fortlaufend überprüft werden.
- Da die umfassende Protokollierung jedoch das Risiko einer unzulässigen Verhaltens- und Leistungskontrolle von Mitarbeitenden birgt, muss der Datenschutzbeauftragte frühzeitig in den Prozess eingebunden werden.
Was bringt Zero Trust?
Zero Trust ist weder ein Produkt noch ein automatischer Nachweis der DSGVO-Konformität. Die Umsetzung der Zero Trust-Prinzipien können bei konsequenter Umsetzung überhöhte Berechtigungen reduzieren, Schatten-IT sichtbar machen und eliminieren, Prüfungsnachweise glaubhafter gestalten und Abhängigkeiten identifizieren und steuerbarer machen.
Der Nutzen entsteht, wenn Technik, Prozesse und Verantwortung zusammenpassen. CIO, CISO/ISB, Fachbereiche und Systemverantwortliche setzen die Prinzipien im Rahmen der Architektur um. Der Datenschutzbeauftragte berät und überwacht unabhängig. Das DSMS verbindet Risiken, Regeln, Nachweise und Kennzahlen.
Wo sich Zero Trust und DSGVO begegnen
Zero Trust (dt. „Null Vertrauen“) geht davon aus, dass kein Nutzer, Gerät oder Dienst standardmäßig vertrauenswürdig ist. Durch Protokollierung, Monitoring und Analyse sämtlicher Aktivitäten können – falls nötig – sofortige Gegenmaßnahmen ergriffen werden. Das Modell basiert dabei auf drei Kernprinzipien:
- Die kontinuierliche Verifizierung stellt sicher, dass jeder Zugriffsversuch – unabhängig vom Standort – vor und während der Nutzung authentifiziert und autorisiert wird.
- Das Least-Privilege-Prinzip sorgt dafür, dass Nutzer und Systeme nur die absolut notwendigen Zugriffsrechte erhalte
- Die Mikrosegmentierung unterteilt Netzwerke in kleine, isolierte Segmente, um laterale Bewegungen von Angreifern zu verhindern.
Wie Zero Trust die DSGVO stärkt
Zero Trust und DSGVO teilen gemeinsame Ziele: Sicherheit, Kontrolle und Risikominimierung. Während die DSGVO den rechtlichen Rahmen vorgibt, kann die Umsetzung des Zero-Trust-Ansatzes die technischen Werkzeuge für eine bessere/umfassendere Umsetzung der regulatorischen Vorgaben beisteuern.
Anders als bei einer klassischen IT-Infrastruktur geht die kontinuierliche Verifizierung des Netzteilnehmers über eine einfache Passwortabfrage hinaus: Sie bewertet Identität, Rolle, Gerätezustand und Kontext bei jedem Zugriff neu. So werden verschiedene Ansatzpunkte von IT-Sicherheitsmaßnahmen kombiniert. Das Least-Privilege-Prinzip reduziert das Risiko von Datenlecks und unterstützt die Datenminimierung bzw. stellt sicher, dass nur Personen auch Zugriff auf Daten haben, welche diese auch benötigen. Die Mikrosegmentierung verhindert, dass Angreifer nach einem Einbruch auf andere Netzwerkbereiche zugreifen können. Dies verhindert das Ausmaß bzw. die Ausbreitung von ggf. meldepflichtigen Datenpannen..
Dokumentation im Datenschutz-Managementsystem
Das Datenschutz-Managementsystem (DSMS) muss zeigen, welches Risiko eine Maßnahme adressiert, wie sie arbeitet, wer verantwortlich ist und wie ihre Wirksamkeit geprüft wird. Vor der Implementierung von Zero Trust muss der Schutzbedarf der Daten identifiziert werden. Systeme mit hohem Schutzbedarf (z. B. Gesundheitsdaten) erhalten strengere Verifizierungsmechanismen (z. B. Multi Faktor Authentifizierung/MFA).
Durch Dokumentation werden Maßnahmen mit DSGVO-Anforderungen verknüpft. Hierbei ist Zero Trust ein kontinuierlicher Prozess im Sinne des PDCA-Zykluses; interne und externe Audits, Kennzahlen/KPI und Penetrationstests unterstützen die Bewertung, ob die Maß-nahmen wirksam und risikogerecht ausgestaltet sind.

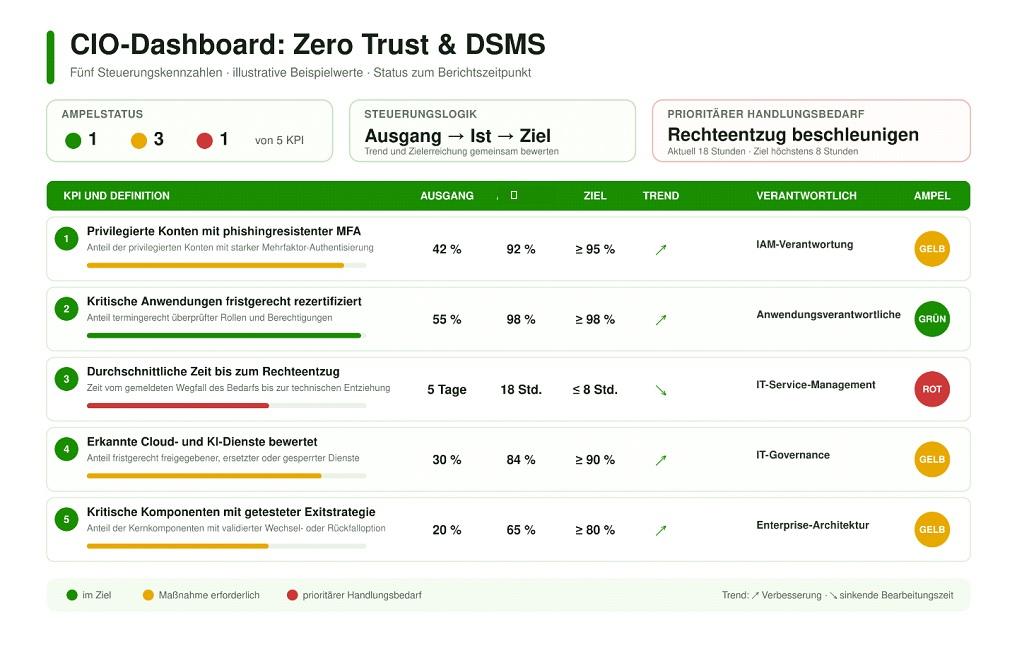
Damit KPI sinnvoll genutzt und im Managementsystem verwendet werden können, benötigen diese Ausgangswert, Zielwert, Messintervall und Verantwortlichen. Hierzu können die im Rahmen von Zero Trust eingeführten Lösungen entsprechende Informationen liefern; geeignet sind beispielsweise der Anteil privilegierter Konten mit MFA, die Zeit bis zum Rechteentzug oder der Anteil bewerteter Cloud- und KI-Dienste. Zielwerte folgen aus Risiko und Schutzbedarf. Trends sind dabei oftmals aussagekräftiger als Einzelwerte.
Wenn Zero Trust selbst zum Risiko wird
Eine kontinuierliche Verifizierung erzeugt Logdaten, welche Informationen wie Anmeldezeiten, Gerätekennungen, Standortdaten, Zugriffshistorien oder Risikowerte/Risk Scores von Endgeräten beinhalten. Gerade im Beschäftigungskontext kann daraus eine weitreichende Leistungs- oder Verhaltenskontrolle entstehen.
Zu prüfen sind dafür u. a. Rechtsgrundlage, Zugriffsberechtigungen und Löschfristen dieser Daten. Auch Betriebsrat oder Personalvertretung können beteiligt werden wollen. Bei umfangreicher systematischer Überwachung ist zudem zu prüfen, ob eine Datenschutz-Folgenabschätzung erforderlich ist.
Der Datenschutzbeauftragte (DSB) ist hierbei nach Artikel 38 DSGVO frühzeitig einzubinden. Er berät insbesondere zu den o. g. Anforderungen und überwacht die Einhaltung. Auch wenn die Verantwortung für Auswahl, Konfiguration und Betrieb bei Unternehmensleitung, CIO und Fachverantwortlichen verbleibt, kann ein erfahrener DSB bei der pragmatischen und daten-schutzkonformen Umsetzung helfen.

Exkurs: Digitale Souveränität
Digitale Souveränität bezeichnet die Fähigkeit, Abhängigkeiten zu kennen, bewusst zu steuern und bei Veränderungen handlungsfähig zu bleiben. Bei Zero-Trust-Komponenten sollten deshalb neben Sicherheitsfunktionen auch Datenstandorte, Administrationshoheit, offene Schnittstellen, Portabilität, Schlüsselkontrolle und getestete Exitmöglichkeiten bewertet werden.
Fazit
Zero Trust ist ein mächtiges Werkzeug, um DSGVO-Anforderungen wie Datenminimierung, Zweckbindung und Sicherheit der Verarbeitung technisch umzusetzen. Sein voller Nutzen entfaltet sich jedoch erst durch risikobasierte Regeln, klare Verantwortlichkeiten und eine lückenlose Dokumentation im DSMS. Unternehmen sollten mit priorisierten Anwendungen, messbaren Zielen und frühzeitiger Einbindung des Datenschutzbeauftragten starten. So wird das Konzept zu einer steuerbaren Architekturentscheidung, die Datenschutz und digitale Souveränität stärkt – ohne automatische Compliance zu versprechen.
Häufige Fragen (FAQ)
Zero Trust setzt rechtliche Vorgaben technisch um, indem das Least-Privilege-Prinzip Zugriffe auf das absolut Notwendige beschränkt und die Mikrosegmentierung im Falle eines Hackerangriffs verhindert, dass sich der Schaden im Netzwerk ausbreitet, was das Risiko meldepflichtiger Datenpannen massiv reduziert.
Da das Modell auf einer kontinuierlichen Verifizierung basiert, erzeugt es eine enorme Menge an Logdaten (wie Standorte, Anmeldezeiten und Geräte-Risikobewertungen), die im Beschäftigtenkontext schnell zu einer unzulässigen Verhaltens- und Leistungskontrolle führen können.