News
IT-Sicherheit-News

Keine Benachrichtigungen
Sie sind auf dem neuesten Stand - hier gibt es aktuell nichts Neues für Sie.
Sie haben noch kein Konto?
Jetzt registrieren
Aktuelle Weiterentwicklung der Plattform
Wir arbeiten derzeit an neuen Funktionen und einem überarbeiteten Layout. In diesem Zusammenhang kann es vorübergehend zu kleineren Darstellungsfehlern kommen. Wir bitten um Ihr Verständnis.
Startseite » Ratgeber » Interaktive Listen » E-Mail-Sicherheit » E-Mail-Infrastruktur Sicherheit
Es gibt verschiedene IT-Sicherheitsmechanismen, die auf der Ebene der E-Mail-Infrastruktur eingesetzt werden können, um die Sicherheit von E-Mails zu erhöhen.
SPF steht für Sender Policy Framework und soll dazu beitragen, die E-Mail-Sicherheit zu erhöhen (RFC 7208). Dabei handelt es sich um ein Infrastruktur-Sicherheitsverfahren auf Domänenebene. Mit SPF können Empfänger-E-Mail-Server überprüfen, ob ein Absender-E-Mail-Server mit seiner IP-Adresse vom Administrator der jeweiligen Domäne dazu berechtigt ist, E-Mails über diese Domäne zu versenden. Dadurch können nicht autorisierte Absender-E-Mail-Server erkannt und entsprechende Angriffsversuche verhindert werden.
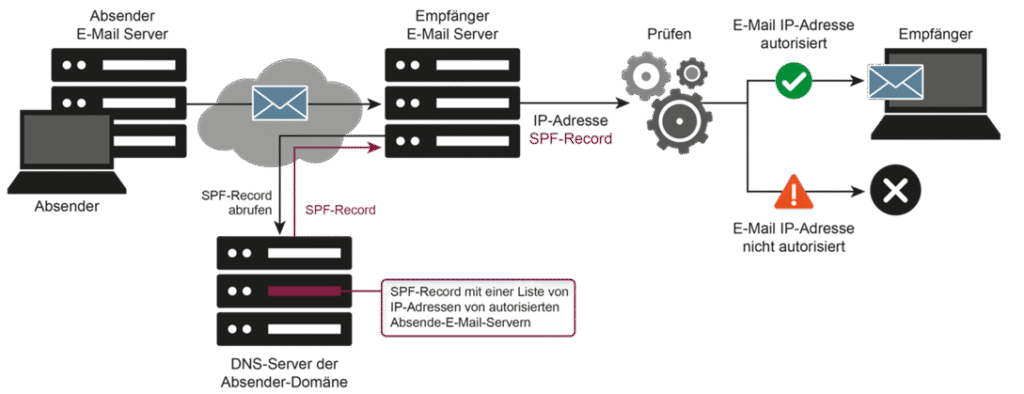
Der Absender verschickt eine E-Mail über einen Absender-E-Mail-Server.
Der Empfänger-E-Mail-Server liest den Domainnamen aus der Absender-E-Mail-Adresse aus (z. B. [email protected] → internet-sicherheit.de). Über diesen Domainnamen kann der Empfänger-E-Mail-Server den SPF-Record bei dem DNS-Server abrufen, der für die Domäne zuständig ist. Der DNS-Server liefert anschließend den TXT-Record zurück. In diesem ist der SPF-Record mit den IP-Adressen der autorisierten Absender-E-Mail-Server hinterlegt.
SPF hilft dabei, nicht autorisierte Absender-E-Mail-Server zu erkennen und dadurch E-Mail-Spoofing aufzudecken.
Durch die Erkennung nicht autorisierter Absender-E-Mail-Server können Empfänger-E-Mail-Server E-Mails besser filtern. Dadurch können Spam und Phishing eingedämmt werden.
DKIM steht für DomainKeys Identified Mail und soll ebenfalls dazu beitragen, die E-Mail-Sicherheit zu erhöhen (RFC 6376, RFC 8463). DKIM ist ein Infrastruktur-Sicherheitsverfahren auf Domänenebene, mit dem die Integrität des Inhalts einer E-Mail und die Authentizität des Absender-E-Mail-Servers überprüft werden können.
Bei DKIM wird einer E-Mail eine digitale Signatur hinzugefügt, die der Domäne der Absender-E-Mail-Adresse zugeordnet ist. Bevor eine E-Mail versendet wird, wird sie vom Absender-E-Mail-Server digital signiert. Der Empfänger-E-Mail-Server kann anschließend überprüfen, ob die E-Mail tatsächlich von der angegebenen Domäne stammt und während der Übertragung verändert wurde.
DKIM wurde entwickelt, um bei der Bekämpfung unerwünschter E-Mails wie Spam und Phishing zu helfen und gleichzeitig vor E-Mail-Spoofing zu schützen. Außerdem können Manipulationen an einer E-Mail erkannt werden.

Beim Versand einer E-Mail wird diese vom Absender, normalerweise einem E-Mail-Server, mit dem privaten DKIM-Schlüssel signiert. Die Signatur enthält in der Regel Teile des Headers und den Inhalt der E-Mail. Anschließend wird die Signatur in einem speziellen DKIM-Header der E-Mail hinzugefügt.
Wenn die E-Mail beim Empfänger angekommen ist, kann der Empfänger-E-Mail-Server den öffentlichen DKIM-Schlüssel der angegebenen Domain über das DNS abrufen. Mit diesem öffentlichen Schlüssel kann die DKIM-Signatur mithilfe eines Public-Key-Verfahrens überprüft werden. Dadurch kann festgestellt werden, ob die E-Mail tatsächlich von der angegebenen Domain stammt und seit der Signierung verändert wurde.
Mit DKIM kann der Empfänger-E-Mail-Server überprüfen, ob eine E-Mail tatsächlich von der angegebenen Domain versendet wurde. Dadurch wird auch ein Schutz gegen Look-alike-Domains erreicht.
Durch DKIM können Empfänger-E-Mail-Server die Echtheit von E-Mails überprüfen. Dadurch werden E-Mails weniger häufig als Spam eingestuft und können eher im Posteingang des Empfängers landen. Einige große E-Mail-Provider akzeptieren inzwischen nur noch E-Mails, die DKIM verwenden.
DMARC steht für „Domain-based Message Authentication, Reporting and Conformance“ und ist ein offenes E-Mail-Überprüfungsprotokoll, das E-Mails auf Domänenebene schützt (RFC 7489). DMARC erkennt und verhindert Spoofing-Techniken, die unter anderem bei Phishing, Business-E-Mail-Compromise (BEC) und anderen E-Mail-basierten Angriffen eingesetzt werden.
DMARC baut auf den Infrastruktur-Sicherheitsverfahren Sender Policy Framework (SPF) und DomainKeys Identified Mail (DKIM) auf. Dabei wird für eine Absender-Domain festgelegt, wie Empfänger-Mail-Server E-Mails überprüfen sollen und was bei einem Fehler passieren soll.
Mit DMARC kann der Absender zusätzlich eine Richtlinie festlegen, wie der Empfänger mit einer E-Mail umgehen soll, die die vorgegebenen Anforderungen nicht erfüllt. Dabei kann festgelegt werden, ob die E-Mail trotzdem angenommen, in Quarantäne gelegt (z. B. im Spam-Ordner) oder abgewiesen und somit nicht zugestellt werden soll.

Dabei fälscht ein Angreifer die Domain eines Unternehmens, damit eine E-Mail für den Empfänger legitim aussieht.
Damit werden allgemein Spoofing-Aktivitäten bezeichnet, die über E-Mails durchgeführt werden.
Hierbei handelt es sich um eine E-Mail, die scheinbar von einem leitenden Angestellten eines Unternehmens stammt und dazu auffordert, Geld oder vertrauliche Informationen zu versenden.
Dabei handelt es sich um gefälschte E-Mails, bei denen ein Betrüger vorgibt, eine andere Person zu sein.
Bei einer Phishing-E-Mail sollen Opfer dazu gebracht werden, Malware zu installieren oder ihre Zugangsdaten preiszugeben. Häufig sieht eine solche E-Mail wie eine Nachricht einer bekannten Firma oder Organisation aus, damit sie für den Empfänger glaubwürdig wirkt.
Dabei wird eine gefälschte E-Mail an Kunden eines Unternehmens geschickt, um deren Zugangsdaten zu stehlen.
Hierbei handelt es sich um gefälschte Geschäfts-E-Mails zwischen Partnern innerhalb einer Lieferkette. Dabei wird beispielsweise versucht, Zahlungsdetails zu ändern, um Geld abzuschöpfen.
Dabei werden gefälschte E-Mails gezielt an leitende Mitarbeiter eines Unternehmens gesendet, um einen größeren finanziellen Gewinn zu erzielen.
DNSSEC steht für Domain Name System Security Extensions. DNSSEC wurde als Infrastruktur-Sicherheitsverfahren im Internet eingeführt, um die Authentizität und Integrität von DNS-Records sicherzustellen. Dadurch soll verhindert werden, dass diese während der Übertragung unbemerkt manipuliert werden können (RFC 6781, RFC 4033).
DNSSEC erweitert das Domain Name System um digitale Signaturen, die zu den vorhandenen DNS-Records hinzugefügt werden. Diese Signaturen werden auf den DNS-Nameservern zusammen mit den üblichen Eintragstypen wie A, AAAA, MX oder CNAME gespeichert. Durch die Überprüfung der digitalen Signatur kann festgestellt werden, ob ein angefragter DNS-Record tatsächlich vom zuständigen autorisierenden Nameserver der entsprechenden Domäne stammt und auf dem Übertragungsweg verändert wurde.
Mit DNSSEC soll sichergestellt werden, dass DNS-Daten weder manipuliert wurden noch von einer anderen Quelle stammen.

Der DNS-Server, der eine abzusichernde Domäne verwaltet, signiert seine Resource Records mit seinem privaten DNSSEC-Schlüssel, der nur ihm bekannt ist.
Für jede Domäne gibt es eigene Domänen-Schlüssel. Diese bestehen jeweils aus einem privaten und einem öffentlichen DNSSEC-Schlüssel. DNSSEC verwendet mit RRSIG einen zusätzlichen Resource-Record-Typ. Dieser enthält die digitale Signatur des jeweiligen DNS-Eintrags. Die verwendeten DNSSEC-Schlüssel haben eine festgelegte Gültigkeitsdauer und besitzen ein Start- und Enddatum. Resource Records können auch mehrfach mit unterschiedlichen privaten DNSSEC-Schlüsseln signiert werden. Dies kann beispielsweise notwendig sein, wenn ablaufende DNSSEC-Schlüssel rechtzeitig ersetzt werden sollen.
Die anfragenden Clients überprüfen die digitalen Signaturen mithilfe des authentischen öffentlichen DNSSEC-Schlüssels. Dieser befindet sich im Resource-Record-Typ DNSKEY des zuständigen autorisierten DNS-Servers.
Wenn die Überprüfung der digitalen Signatur erfolgreich ist, sind Manipulationen an der Antwort ausgeschlossen und die Informationen stammen tatsächlich von der angefragten Quelle.
DANE steht für DNS-based Authentication of Named Entities und ist ein Sicherheitsverfahren, das den Datenverkehr auf der Transportebene besonders schützen soll (RFC 7671). Das Verfahren erweitert die verbreitete Transportverschlüsselung SSL/TLS so, dass verwendete Zertifikate nicht unbemerkt von Angreifern ausgetauscht werden können, beispielsweise für einen Man-in-the-Middle-Angriff (MITM-Angriff). Dadurch erhöht DANE die IT-Sicherheit beim verschlüsselten Versand von E-Mails und beim Zugriff auf Webseiten.
Hierfür werden X.509-Zertifikate mit DNS-Records verknüpft und über DNS-Security Extensions (DNSSEC) abgesichert. DANE kann außerdem von Domäneninhabern genutzt werden, um eigene Zertifikate auszustellen, ohne dafür eine bestehende Zertifizierungsstelle zu verwenden.

Eine sichere E-Mail-Infrastruktur setzt auf mehrere technische Standards. Dazu gehören SPF, DKIM und DMARC für die E-Mail-Authentifizierung sowie DNSSEC, DANE und TLS beziehungsweise MTA-STS für die Absicherung des E-Mail-Transports.
Der E-Mail-Transport lässt sich durch eine funktional und kryptografisch sichere Konfiguration der Kommunikationsschnittstellen absichern. Die BSI TR-03108 setzt dabei unter anderem auf Verschlüsselung, vertrauenswürdige Zertifikate und DANE.
E-Mail-Authentifizierung verbessert die Verifizierbarkeit von Absenderidentitäten und erschwert den Missbrauch von Absenderadressen. SPF, DKIM und DMARC sind dafür zentrale Verfahren.