SailPoint stellt Updates für Identity Security Cloud vor

SailPoint stellt Updates für Identity Security Cloud vor
SailPoint stellt Updates für Identity Security Cloud vor SailPoint hat mehrere Neuerungen für die SailPoint Identity Security Cloud vorgestellt, die noch im laufenden Quartal verfügbar sein werden. Die neuen Funktionen fokussieren sich auf zentrale Bereiche wie Machine Identity Security, Data Access Security, KI, Application Onboarding und Konnektivität.  SailPoint Machine Identity Security Laut dem Horizons of … Weiterlesen: SailPoint stellt Updates für Identity Security Cloud vor

Lookalike Domains – neuer Report  vorgestellt

Lookalike Domains

Lookalike Domains – neuer Report  vorgestellt In den vergangenen Jahren hat das Risiko, Opfer eines Cyberangriffs zu werden, in dem Lookalike Domains eine Rolle spielen, stark zugenommen. So sehr, dass sich BlueVoyant – Anbieter einer holistischen Cybersicherheitsplattform – dazu entschieden hat, dem Thema einen eigenen Report zu widmen. Vor wenigen Tagen ist „Protect Your Business … Weiterlesen: Lookalike Domains – neuer Report vorgestellt

Armis Cyberwarfare Report: Geopolitische Risiken und KI-gestützte Bedrohungen

Armis Cyberwarfare Report

Armis Cyberwarfare Report: Geopolitische Risiken und KI-gestützte Bedrohungen Neue Forschungsergebnisse aus dem Armis Cyberwarfare Report zeigen einen kritischen Wandel in den Cybersicherheitsstrategien deutscher IT-Entscheidungsträger auf. Dies ist eine Reaktion auf die zunehmende Bedrohung durch Cyberwarfare, die durch sich entwickelnde globale geopolitische Spannungen und Fortschritte in der Künstlichen Intelligenz (KI) ausgelöst wird. Die dritte Ausgabe des … Weiterlesen: Armis Cyberwarfare Report: Geopolitische Risiken und KI-gestützte Bedrohungen

Kampagne der APT-Gruppe UNC5174 kombiniert SNOWLIGHT und VShell

Cybersicherheit Etablierung eines IT-Sicherheitslevels Datensicherheit ganzheitlich gedacht Puzzle, Stand der Technik, Prozess, IT-Sicherheitslevel Kampagne der APT-Gruppe UNC5174 kombiniert SNOWLIGHT und VShell

Kampagne der APT-Gruppe UNC5174 kombiniert SNOWLIGHT und VShell Das Threat Research Team (TRT) von Sysdig hat eine laufende Kampagne der chinesischen APT-Gruppe UNC5174 aufgedeckt, die auf Linux-basierte Systeme in westlichen Ländern und im asiatisch-pazifischen Raum abzielt. Die Angreifer kombinieren dabei die bereits bekannte SNOWLIGHT-Malware mit dem Remote-Access-Trojaner (RAT) VShell, einem Open-Source-Tool, das als besonders schwer … Weiterlesen: Kampagne der APT-Gruppe UNC5174 kombiniert SNOWLIGHT und VShell

Evilginx: Zugangsdaten stehlen und MFA austricksen

Evilginx

Evilginx: Zugangsdaten stehlen und MFA austricksen Eine böswillige Mutation des weit verbreiteten nginx-Webservers erleichtert bösartige Adversary-in-the-Middle-Attacken. Sophos X-Ops haben in einem Versuchsaufbau das kriminelle Potential von Evilginx analysiert und geben Tipps für den Schutz. Evilginx ist eine Malware, die auf dem legitimen und weit verbreiteten Open-Source-Webserver nginx basiert. Sie kann dazu verwendet werden, Benutzernamen, Passwörter … Weiterlesen: Evilginx: Zugangsdaten stehlen und MFA austricksen

Unternehmen fordern „GenAI made in Europe“

GenAI

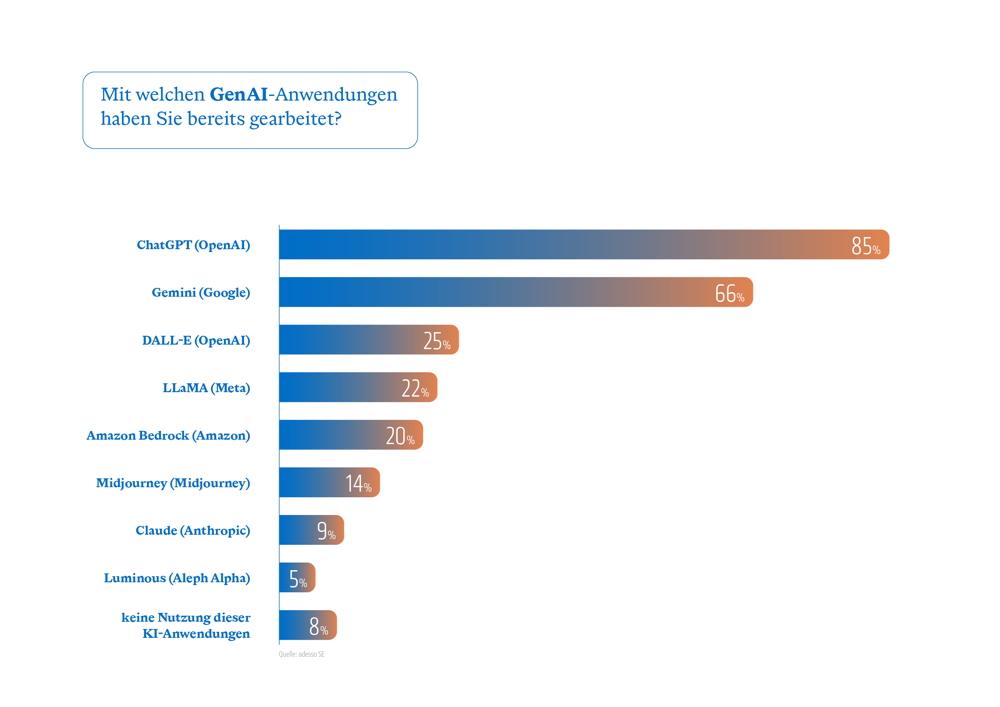
Unternehmen fordern „GenAI made in Europe“ Wie fit sind Deutschland und Europa für generative KI? Dieser Frage geht der IT-Dienstleister adesso in seinem aktuellen „GenAI Impact Report“ nach. Die Ergebnisse: Unternehmen sehen die deutsche Wirtschaft deutlich besser auf GenAI vorbereitet als im letzten Jahr. Sie verlangen aber Anwendungen aus Europa und plädieren für mehr Regulierung. … Weiterlesen: Unternehmen fordern „GenAI made in Europe“

Jeder fünfte verseuchte E-Mail-Anhang ist ein PDF

PDF

Jeder fünfte verseuchte E-Mail-Anhang ist ein PDF Mit über 400 Milliarden geöffneten PDF-Dateien im vergangenen Jahr ist das bekannte Dateiformat das ideale Vehikel für Cyber-Kriminelle, um bösartigen Code zu verstecken. Aktuelle Erkenntnisse aus der IT-Forensik unterstreichen dies: 68 Prozent aller bösartigen Angriffe erfolgen per E-Mail, wobei PDF-Angriffe inzwischen 22 Prozent aller bösartigen E-Mail-Anhänge ausmachen. Das … Weiterlesen: Jeder fünfte verseuchte E-Mail-Anhang ist ein PDF

„Gray Bots“ mit genAI greifen Websites an

Studie zu Gray Bots

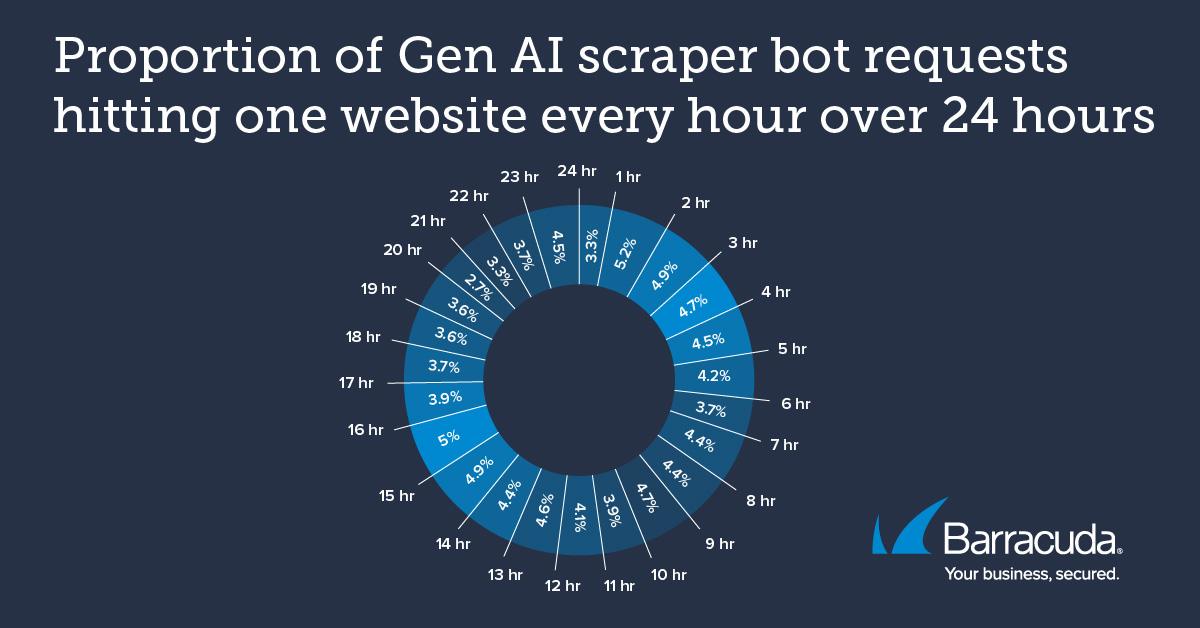
„Gray Bots“ mit genAI greifen Websites bis zu einer halben Million Mal pro Tag an Scraper-Bots mit generativer KI greifen Websites 24 Stunden am Tag mit bis zu einer halben Million Informationsanfragen an. Das zeigen die aktuellen Erkennungsdaten von Barracuda. Die Threat-Analysten von Barracuda haben im Rahmen eines neuen Reports das hartnäckige Verhalten von Bots … Weiterlesen: „Gray Bots“ mit genAI greifen Websites an

Cyber Recovery: Mehr tricky als “Desaster Recovery”

Cyber Recovery

Cyber Recovery: Mehr tricky als “Desaster Recovery” Unternehmen sehen die besonderen Probleme, die eine Cyber Recovery (CR) im Vergleich zu einer herkömmlichen Datenwiederherstellung, Disaster Recovery (DR), stellt. So die Studie der Enterprise Strategy Group (ESG) „Preparedness Gap: Why Cyber-Recovery Demands a Different Approach From Disaster Recovery“, die das Institut im Auftrag von Commvault durchgeführt und … Weiterlesen: Cyber Recovery: Mehr tricky als “Desaster Recovery”

Goldgrube Gesundheitssystem: Unerschöpfliche Geldquelle der Hacker

Goldgrube

Goldgrube Gesundheitssystem: Unerschöpfliche Geldquelle der Hacker Für Cyberkriminelle ist das Gesundheitssystem durch seine sensiblen Patientendaten eine Goldgrube. Daten von Check Point Research (CPR), der Threat Intelligence-Abteilung von Check Point Software Technologies zeigen, dass 2024 im Durchschnitt wöchentlich 2.018 Cyberangriffe auf Gesundheitsorganisationen weltweit verübt wurden. Das ist eine Steigerung von 32 Prozent im Vergleich zum Vorjahr. … Weiterlesen: Goldgrube Gesundheitssystem: Unerschöpfliche Geldquelle der Hacker